Objawy zainfekowanej strony: 8 sygnałów, które łatwo przeoczyć
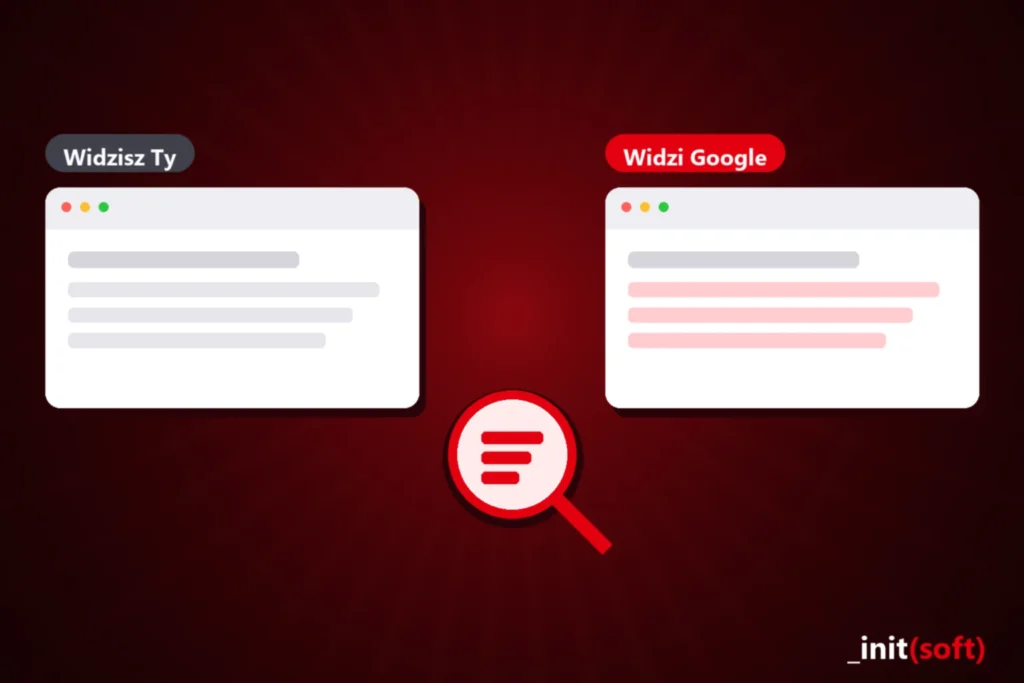
Najczęstsze pytanie, jakie dostaję przy infekcjach, brzmi: „skąd mam wiedzieć, że strona jest zainfekowana, skoro wygląda normalnie?”. Odpowiedź jest niewygodna — część infekcji jest zaprojektowana tak, żebyś jej nie zobaczył. Pokazują się wyszukiwarce albo osobom wchodzącym z Google, a właścicielowi nie.
Poniżej osiem sygnałów, które widuję w praktyce. Żaden z nich sam w sobie nie jest dowodem. Dwa naraz to już powód, żeby sprawdzić.
1. Strona przekierowuje, ale tylko z wyników Google
Wpisujesz adres ręcznie — wszystko działa. Klikasz w wynik wyszukiwania — ląduje Cię na obcej witrynie. To nie przypadek ani błąd przeglądarki, tylko warunek zapisany w kodzie: przekieruj, jeśli użytkownik przyszedł z wyszukiwarki.
Dlaczego tak? Bo właściciel wchodzi na swoją stronę z zakładki albo z paska adresu. Przy takim ustawieniu może nie zobaczyć problemu miesiącami.
2. Przekierowanie działa tylko na telefonie
Ten sam mechanizm, inny warunek. Na komputerze strona wygląda poprawnie, na telefonie po dwóch sekundach wskakuje reklama albo obca witryna. Właściciel zwykle sprawdza stronę na komputerze — i znów nic nie widzi.
Szybki test: otwórz stronę na telefonie, w trybie prywatnym, wchodząc z wyników wyszukiwania, a nie z zakładki.
3. W wynikach wyszukiwania są podstrony, których nie tworzyłeś
To najprostszy test w całej tej liście. Wpisz w Google site:twojadomena.pl i przejrzyj wyniki. Jeśli pojawiają się adresy, których nie znasz — często z tematyką hazardową, farmaceutyczną albo w obcym języku — strona serwuje treści, o których nie wiesz.
Przy jednej z czyszczonych przeze mnie stron takich adresów było ponad sto czterdzieści. Dla odwiedzających witryna wyglądała normalnie — spam dostawały wyłącznie roboty wyszukiwarki. Opisałem ten przypadek w case study o ukrytej wtyczce.
4. Ruch spadł albo urósł bez powodu
Spadek bywa skutkiem ostrzeżenia, które Google pokazuje przy wyniku. Wzrost — tego, że strona zaczęła wyświetlać się na frazy, których nigdy nie dotyczyła.
Jeśli masz podpiętą Search Console, zajrzyj do listy zapytań z ostatnich trzech miesięcy. Obce słowa wśród fraz, na które się wyświetlasz, są jednym z najwcześniejszych sygnałów — często wcześniejszym niż cokolwiek widocznego na samej stronie.
5. Konto administratora, którego nie zakładałeś
W panelu WordPressa, w liście użytkowników. Nazwa często przypomina systemową — coś w rodzaju wp-admin, support albo ciąg przypadkowych znaków — a adres e-mail jest w domenie, której nie kojarzysz.
Przy jednej ze stron takie konto działało tygodniami i nikt go nie zauważył, bo lista użytkowników to miejsce, do którego nikt nie zagląda bez powodu. Sprawa jest opisana w case study o luce w rdzeniu WordPressa.
6. Wtyczka, której nie instalowałeś — albo znana wtyczka, która wygląda inaczej
Pierwszy wariant jest łatwy: na liście wtyczek jest coś, czego tam nie powinno być. Drugi jest podstępniejszy — wtyczka o znajomej nazwie, ale bez opisu, bez autora albo z datą aktualizacji sprzed kilku lat.
Spotkałem też odwrotność: wtyczkę celowo ukrytą przed listą w panelu, tak że w ogóle się na niej nie pojawiała. Widać ją było dopiero w plikach na serwerze.
7. Maile z hostingu o spamie albo nagle pełna kolejka pocztowa
Jeśli firma hostingowa pisze, że z Twojego konta wychodzi spam, to nie jest pomyłka i nie warto z tym czekać. Zainfekowana strona bardzo często służy do rozsyłania poczty — i to zwykle pierwsza rzecz, którą zauważa ktoś z zewnątrz.
Skutek uboczny bywa gorszy od samej infekcji: domena trafia na listy blokujące i przestają docierać Twoje normalne maile do klientów.
8. Ostrzeżenie w przeglądarce albo wiadomość w Search Console
Czerwony ekran z komunikatem o niebezpiecznej witrynie to już ostatni etap, nie pierwszy. Oznacza, że Google zdążyło sprawdzić stronę i uznać ją za zagrożenie — a odwiedzający widzą to samo ostrzeżenie.
Ten sygnał jest jednoznaczny i nie wymaga drugiej opinii. Wymaga natomiast ostrożności przy naprawie: zgłoszenie strony do ponownego sprawdzenia, zanim będzie faktycznie czysta, wydłuża całą sprawę.
Co zrobić, jeśli coś z tej listy się zgadza
Przede wszystkim nie zaczynaj od kasowania plików — to najczęstszy błąd i najdroższy w skutkach. Opisałem to szerzej w tekście o tym, co zrobić w pierwszej godzinie po wykryciu włamania: co zabezpieczyć, zanim cokolwiek ruszysz, i dlaczego logi serwera bywają ważniejsze od samych plików.
Jeśli wolisz, żeby ktoś na to spojrzał — sprawdzę Twoją stronę bezpłatnie. Powiem, czy to infekcja, czy zwykła awaria, i co z tym zrobić; wycenę podaję dopiero po obejrzeniu, a nie z cennika na oko. Zajmuję się usuwaniem infekcji i naprawą stron WordPress, zwykle w ciągu doby od otrzymania dostępów.
Jeśli sprawa jest pilna: +48 505 99 67 34.
Objawy, które opisałem wyżej, pojawiają się zwykle długo po włamaniu. Jeśli już je widzisz — odwirusowanie strony, od 500 zł netto, diagnoza bezpłatna. Jeśli jeszcze nie — opieka nad stroną jest tańsza niż sprzątanie po infekcji.

Wojciech Duraj — initSoft
Tworzę szybkie, sprzedażowe strony WordPress dla firm usługowych. Masz pytanie z tego wpisu albo własny projekt? Napisz — odpowiem konkretnie.
Umów bezpłatną konsultację